Microsoft 365のセキュリティ設定監査|セキュアスコアだけでは不十分な理由と、CIS/NISTを使った評価手順

Microsoft 365のセキュリティ状態を確認するとき、多くの管理者が最初に見るのがMicrosoft Secure Score(セキュアスコア)です。数値で出るので分かりやすく、経営層への報告にも使いやすい指標です。
ただし、セキュアスコアが高いことと、監査に耐える状態であることは同じではありません。本記事では、セキュアスコアが何を測っていて何を測っていないのかを整理したうえで、CIS Microsoft 365 Foundations BenchmarkとNIST Cybersecurity Frameworkを使って自社の設定を評価する手順を、実務の順序で説明します。
この記事の結論:セキュアスコアは「改善の余地がどこにあるか」を教えてくれる指標です。「基準を満たしているか」を判定する指標ではありません。両者を混同すると、スコアは高いのに監査で指摘を受けるという事態が起きます。
セキュアスコアが測っているもの、測っていないもの
セキュアスコアは、Microsoftが推奨する改善アクションを実施したかどうかを加点方式で数値化したものです。有用な指標ですが、性質上の限界が3つあります。
第一に、相対評価ではなく「Microsoftの推奨に対する充足率」です。業界標準や法令の要求を満たしているかは判定していません。第二に、自社の業務上の例外を考慮しません。業務要件でやむを得ず開けている設定も減点として扱われます。第三に、設定が「今この瞬間」どうなっているかを見ており、いつ誰が変更したのか、その変更が承認されたものかという履歴の観点がありません。監査で問われるのはむしろこの3点目です。
| 観点 | セキュアスコア | CIS Benchmark | NIST CSF |
|---|---|---|---|
| 性質 | 推奨アクションの充足率 | 設定項目ごとの合否基準 | 組織的な取り組みの成熟度 |
| 粒度 | 機能単位 | 設定値単位(推奨値まで明記) | 機能・カテゴリ単位 |
| 向いている用途 | 改善の優先順位づけ | 設定の合否判定・証跡 | 経営報告・ロードマップ |
| 向いていない用途 | 基準充足の証明 | 投資判断・全体像の説明 | 個別設定の可否判断 |
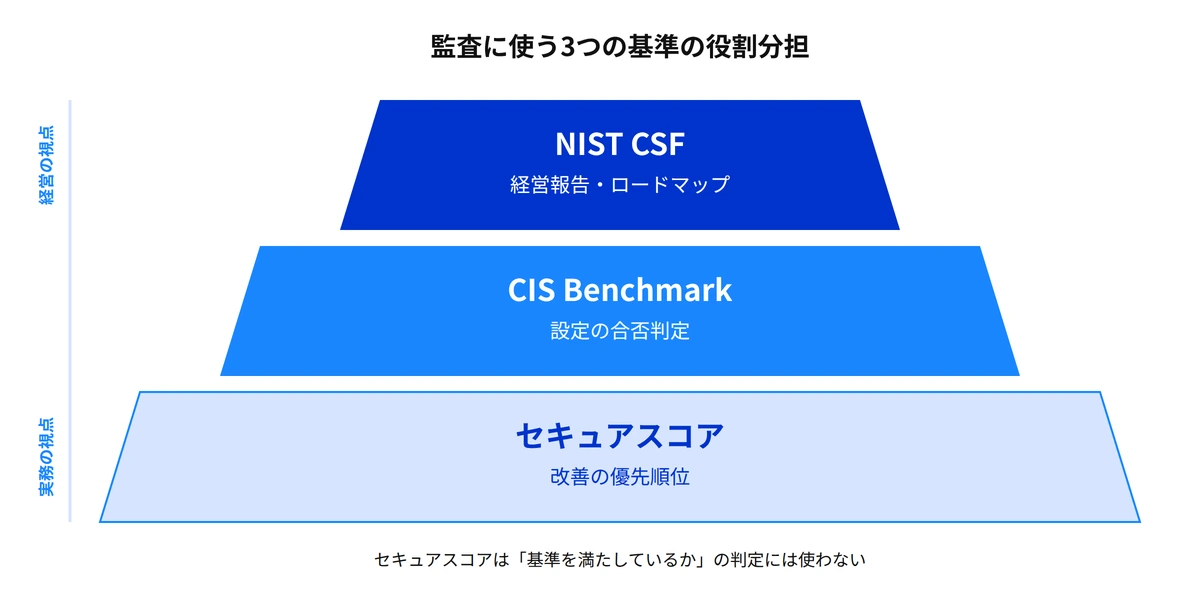
監査に使う3つの基準の役割分担
CIS Microsoft 365 Foundations Benchmark(設定値の合否)
CIS Benchmarkは、設定項目ごとに推奨値と確認手順を明記した文書です。「MFAを有効にしましょう」ではなく「どの設定をどの値にすべきか」まで書かれているため、合否の判定と証跡づくりに使えます。
最新版はv7.0.0で、2026年5月19日にリリースされました。1年以上で最大規模の改訂とされ、21項目が新規追加、約55項目が改訂、2項目が削除されています。あわせてGRID(Global Recommendation ID)が導入され、他のベンチマークとの対応づけが取りやすくなりました。
v7.0.0で追加・強化された領域は、いま実際に攻撃されている場所とよく一致しています。
| 領域 | v7.0.0での追加・強化点 |
|---|---|
| Microsoft Entra(条件付きアクセス) | 定期的な再認証、名前付き場所、地理的な制御、トークン保護、認証転送のブロック |
| Microsoft Entra(エンタープライズ アプリ) | アプリの資格情報の衛生管理(パスワード・証明書の有効期間の制限) |
| Microsoft Entra(認証方法・パスワードリセット) | アカウントロックアウトのしきい値、セルフサービス パスワード リセットの強化 |
| Microsoft Entra(グループ) | ユーザーのアクセス制限、メンバーシップ申請の管理 |
| Microsoft Defender | 自動調査と対応(AIR)の修復の有効化 |
| Microsoft Purview | Copilot利用者に対するDLPポリシー |
| Exchange Online | 個人メールアカウント連携の制限 |
特に注目したいのは、条件付きアクセスの「トークン保護」と「認証転送のブロック」が推奨項目として入ってきた点です。トークン窃取型の攻撃が一般化したことを反映した変更で、旧バージョンのチェックリストで監査していると、この観点が丸ごと抜け落ちます。
もう一点、CopilotのDLPが加わったことも実務的に重要です。生成AIを社内で使い始めた組織は、それまでの設定監査の枠組みでは評価対象がありませんでした。
NIST Cybersecurity Framework(組織としての成熟度)
NIST CSFは、個別の設定値ではなく、識別・防御・検知・対応・復旧という機能軸で組織の取り組みを整理する枠組みです。CSF 2.0では「統治(Govern)」が加わり、経営層の責任範囲が明示されました。
設定監査の文脈では、CISで洗い出した個別の不足を「どの機能が弱いのか」に翻訳する役割を担います。たとえばCISで検知系の設定不足が多数出た場合、それは「検知(Detect)の機能が未成熟」であり、個別設定を10個直すより監視体制そのものを設計し直すべき、という判断につながります。経営層への説明はこの粒度のほうが伝わります。
セキュアスコア(改善の優先順位)
セキュアスコアは、上記2つで洗い出した課題のうち「どれから着手すると効果が大きいか」を決めるのに使います。Microsoftが影響度を重み付けしているため、着手順の参考として有効です。基準充足の証明には使わない、という切り分けが大切です。
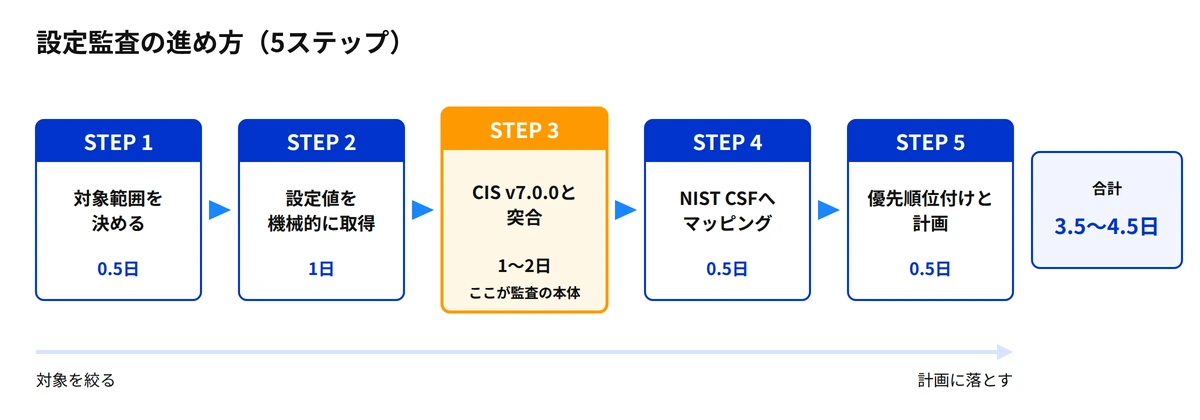
設定監査の進め方(5ステップ)
ステップ1:対象範囲を決める(0.5日)
テナント全体を一度に見ると終わりません。まずID(Entra ID)、メール(Exchange Online)、ファイル共有(SharePoint/OneDrive)、端末(Intune/Defender)、生成AI(Copilot)のうち、どこから見るかを決めます。侵害の起点になりやすいのはIDとメールなので、この2つから始めるのが一般的です。
ステップ2:現状の設定値を機械的に取得する(1日)
画面を目視で確認すると漏れが出ます。Microsoft GraphやPowerShellで設定値を書き出し、CISの推奨値と並べた表を作ってください。設定値と取得日時をセットで記録しておくと、次回の差分比較がそのまま監査証跡になります。
ステップ3:CIS v7.0.0の推奨値と突合する(1〜2日)
合否だけでなく、不合格の理由を3つに分類してください。「未設定」「業務要件による意図的な例外」「設定したが後から変わった(ドリフト)」です。この分類が次のステップの判断材料になります。
実務上、最も件数が多いのは3つ目の「ドリフト」です。過去に正しく設定したのに、その後の運用変更や一時的な例外追加で元に戻っている項目が想定以上に出ます。監査の価値の半分はここを見つけることにあります。
ステップ4:NIST CSFの機能軸にマッピングする(0.5日)
不合格項目を識別・防御・検知・対応・復旧のどれに属するか振り分け、機能ごとの不足件数を出します。ここまで来ると「防御は9割満たしているが検知が3割しかない」といった構造が見え、投資判断の材料になります。
ステップ5:優先順位を付けて計画に落とす(0.5日)
セキュアスコアの重み付けと、自社の業務影響の大きさを掛け合わせて着手順を決めます。このとき「誰がいつ再確認するか」まで決めてください。決めないと、次の監査でまた同じドリフトが出ます。
「点」の監査から「線」の維持へ
ここまでの手順を踏めば、監査の時点での状態は把握できます。しかし前章で触れたとおり、実際に見つかる不合格項目の多くは「一度は正しく設定されていたもの」です。
原因は担当者の怠慢ではありません。Microsoft側の仕様変更が続くこと、業務ツールの追加ごとに例外が積み上がること、そして監査の頻度が年1回や半年に1回では変化に追いつかないことが構造的な理由です。
したがって設計として必要なのは、監査の精度を上げることではなく、監査の間隔をゼロに近づけることです。具体的には、推奨設定からの逸脱を常時検知し、自動で元に戻す仕組みを持つことになります。
当社ではMicrosoft 365専用のセキュリティ運用自動化ツール「Overe」の国内代理店として、推奨設定の自動一括適用と、設定ズレの常時検知・自動修復を提供しています。既存プラン(Business Premium/E3)のまま追加でき、E5にも備わっていない「設定の自動維持」まで踏み込めるのが特徴です。監査を年1回のイベントから日常の状態管理へ移す、という位置づけで導入いただいています。
まとめ
セキュアスコアは改善の優先順位を教えてくれる指標で、基準を満たしているかの判定には使えません。合否の判定にはCIS Microsoft 365 Foundations Benchmark、経営層への説明と投資判断にはNIST CSFという役割分担が実務的です。
そしてCISの最新版v7.0.0(2026年5月19日)では、トークン保護、認証転送のブロック、CopilotのDLPといった項目が加わりました。古いチェックリストで監査していると、いま最も狙われている領域が評価対象から漏れます。使っている基準のバージョンを、まず確認してください。
自社の設定が推奨状態からどれだけ離れているかを無償で診断しています。現在のご契約プランのまま、アップグレードは不要です。Microsoftのセキュアスコアだけでなく、CIS BenchmarkやNIST CSFに照らした目標水準とのギャップ、優先的に対応すべきリスクをレポートでご報告します。
Microsoft 365 のセキュリティ運用自動化「Overe」
Overe は、Microsoft 365 の推奨セキュリティ設定を自動で適用し、設定のズレを自動で修復し、アカウント乗っ取りの予兆をAIが検知して自動隔離するツールです。Business Premium/E3 のまま追加でき、E5へのアップグレードは不要です。株式会社アクトは国内代理店として、導入から運用までを支援します。