

従来のアンチウイルスソフトや、一般的なクラウド型のEDRには、
「検知・遮断に限界・弱点」があることをご存じですか?

従来のアンチウイルスソフトの限界
従来のアンチウイルスソフトは、既知のウイルスの特徴・パターンに合致したものをブロックする仕組みのため、AIなどを駆使して検知を巧みに逃れる昨今の「未知のウイルス」は検知することができません。
そのため、自社の情報漏洩を防げないばかりか、大切な取引先へ被害を拡大させてしまうリスクも甚大です。

一般的なクラウド型EDRの弱点
一般的なクラウド型EDRは、ログをクラウドサーバーに送って真偽を判断する仕組みのため、通信・分析に「数秒~数分間のラグ」が生じます。そのため、AIを駆使した超高速な攻撃に対して遮断が間に合わず、貴社の資産は暗号化されてファイルが使えなくなるばかりか、全社的な業務停止に追い込まれてしまいます。
「SentinelOne」なら、未知のウィルスに対しても、オフライン環境でも、
脅威を爆速で自動検知・防御できるようになります。

SentinelOne の主な機能
SentinelOne が実現するシームレスな防衛網
次世代型アンチウイルス(NGAV)
AIがファイルの中身や振る舞いを分析し、実行前にウイルスをブロック。従来型では防げない未知の脅威にも対応します。
エンドポイント検知・対応(EDR)
PC内の挙動を24時間記録。万が一の侵入時も「何が起きたか」をAIが自動で可視化し、迅速な対応を支援します。
自動修復・ロールバック(Storyline™ 技術)
独自のテクノロジーでファイル・レジストリを自動修復(Windows/macOS)。WindowsはVSSを利用し、削除ファイルも1クリックで復元(ロールバック)。
デバイス制御
USBメモリやBluetoothなどの外部接続デバイスを管理・制限し、物理的なデータの持ち出しやウイルス流入を防ぎます。
ネットワーク隔離
脅威が検知された端末をワンクリックでネットワークから切り離し、他のPCへの二次感染を物理的に遮断します。
マルチOS対応
Windows、macOS、Linux、サーバー環境まで、組織内の端末を単一管理できます。

SentinelOne は、実際の攻撃を再現して製品を評価する世界で最も過酷な公開テストである MITRE Engenuity ATT&CK® において、検知率100%・遅延ゼロという最高成績を記録しました。
さらに世界的に権威のあるIT調査会社ガートナー社による企業の立ち位置を「実行能力」と「ビジョン」で格付けする「Gartner® MagicQuadrant™」において、6年連続で最も評価の高い『リーダー』に選出。
世界的な調査機関が認めた圧倒的な検知・防御能力と、製品の完成度・将来性の両面で世界最高クラスを誇る SentinelOne を導入することで、貴社はランサムウェアの脅威に怯えない、安心のセキュリティ基盤を手に入れることができます。
だから、貴社は一般的なクラウド型EDRよりも
高度なセキュリティ基盤を手に入れることができます。
さらに、アクトのSOCなら、
強固で手間のかからない運用を実現できます。

アクトのSOCは、放送業界など「絶対に止められない公共インフラ」や、機密情報を扱う多くの企業のデジタル資産を守り続けてきた確かな実績があります。
国際資格(CISSP等)を保有する高度な専門知識と、日本語・英語に対応できるグローバルスキルを兼ね備えた最高峰のチームが対応。単に分析結果や推奨作業をお知らせするだけのサービスとは異なり、攻撃の抑止からマルウェア駆除、ロールバック、設定変更にいたるまで実務を幅広く代行します。
だから、貴社は運用の手間をかけることなく、強固で安全なセキュリティ体制を手に入れることができます。

SentinelOne(センチネルワン)
2025 Japan Partner of the Year 受賞!
アクトは、SentinelOne より「2025 Japan Partner of the Year」を受賞したトップレベルのパートナー企業です。
このアワードは、SentinelOne社の日本国内販売代理店としての販売実績はもちろんのこと、導入前の丁寧なヒアリングや環境アセスメント、導入後の運用サポート、さらにはインシデント発生時の迅速な対応体制など、一貫した支援の質と深さが総合的に評価されたものです。
多様な業種・規模のお客様に向けて、最適なセキュリティ環境を提案・実装してきた豊富な実績と、AIを活用した最先端のサイバー防御技術を活かしながら、常に「お客様にとって本当に意味のある対策」を追求し続けています。
「SentinelOne」による検知・防御と、セキュリティ専門チーム「SOC」による運用で、
貴社はビジネスを止めない高度な対策と運用を手に入れることができます。
導入事例
【放送局】65名で放送を止めない体制をどう作ったか|高知さんさんテレビ様
高知さんさんテレビ株式会社
【放送局】8〜9社を比較して選んだEDR+SOC|NBS長野放送様
株式会社長野放送
【メディア】300名規模を少人数体制で守る運用へ|Zenken様
Zenken株式会社
【アパレル】上流の仕組み化と社員教育で守る|FABRIC TOKYO様
株式会社FABRIC TOKYO
【放送局】セキュリティ専門家ゼロで“手間いらず”の運用へ|テレビ愛媛様
株式会社テレビ愛媛
【営業支援】フルリモートをIT担当1名で守る|Saleshub様
株式会社Saleshub
【士業】年間140件の監査をクリアする運用体制|SATO社会保険労務士法人様
SATO社会保険労務士法人
【不動産】情シス2名で上場後もインシデントゼロ|AlbaLink様
株式会社AlbaLink
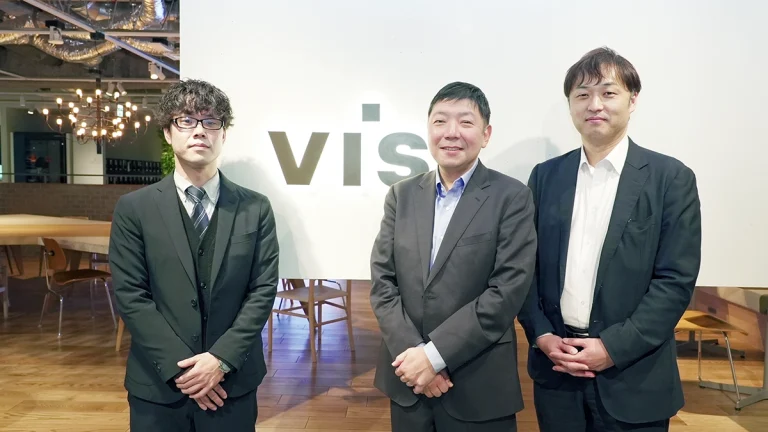
【空間デザイン】IT部門2名で情報漏洩リスクを激減|ヴィス様
株式会社ヴィス
契約ライセンス数 累計80,000件突破!
(2026年9月時点)
さまざまな企業のセキュリティ対策と運用の解決に役立っています。







- ヨコハマ グランド
インターコンチネンタル ホテル 



アクトは、経済産業省認定の「情報処理支援機関(スマートSMEサポーター)」です。
「どんなITツールを導入し、どこに依頼すればいいかわからない」——そんな企業の悩みに対し、国が認めた専門機関として最適なご提案と安心のサポートを提供します。
SentinelOne のパッケージと機能の違い
SentinelOne には Core / Control / Complete の3つのパッケージがあり、上位パッケージは下位パッケージの機能をすべて含みます。
| 機能 | Core | Control | Complete |
|---|---|---|---|
| NGAV・振る舞いAIによる検知/防御 | |||
| 脅威の自動修復・ロールバック(感染前の状態に戻す) | |||
| 感染端末のネットワーク隔離 | |||
| 攻撃の流れの可視化(プロセスツリー) | 基本 | 基本 | 高度 |
| リモートシェル操作(管理画面から端末を遠隔操作) | |||
| デバイスコントロール(USBメモリ・Bluetooth) | |||
| ファイアウォール制御 | |||
| アプリケーションの脆弱性管理 | |||
| 高度なフォレンジック調査(端末の操作ログを遡って検索・SSL通信の分析) | |||
| 脅威ハンティング(潜伏している脅威の洗い出し) |
- サーバー・コンテナ環境は、端末とは別のライセンス(Control/Complete)でご利用いただけます。
- 生成AIによる調査支援(Purple AI)、ログ保存期間の延長などはオプション(別売り)です。
- 2026年10月時点の販売代理店資料にもとづきます。機能構成はメーカーにより変更される場合があります。
主要なEDR製品との違い
EDR(パソコンやサーバーの不審な動きを検知し、対応する仕組み)は、製品ごとに検知・対応の仕組みや管理のしかたが異なります。
ここでは、比較検討でよく名前が挙がる製品の特徴を、各社の公開情報をもとに整理しました。
| 製品 | 提供元 | 検知・対応の仕組み | 管理のしかた |
|---|---|---|---|
| SentinelOne | SentinelOne | AIによる検知・防御(オフラインでも端末単体で自動対処)、感染端末のネットワーク隔離、攻撃で変更された状態を元に戻す修復(ロールバック。Windowsのみ) | クラウドの管理画面 |
| CrowdStrike Falcon | CrowdStrike | 1つのエージェント(端末に入れるソフト)で提供。脅威ハンティング(潜伏している脅威を探す)機能を備える | クラウドの管理画面 |
| Microsoft Defender for Endpoint | Microsoft | Windowsに組み込まれている。Microsoft 365 のプランに含まれる場合がある(Plan 1=E3、Plan 2=E5、中小企業向けの Defender for Business=Business Premium) | Microsoft Defender の管理画面 |
| Sophos Intercept X | Sophos | エンドポイント・ネットワーク・メールなどの製品と同じ基盤で管理できる | クラウドの管理基盤(Sophos Central) |
| Trellix Endpoint Security | Trellix | 管理画面(ePO)を、自社内に置く形とクラウドから選べる | オンプレミス/SaaS |
| Cybereason | Cybereason (2025年11月にLevelBlueが買収) |
攻撃に関わる端末・プロセス・通信を関連づけ、攻撃の一連の流れ(MalOp)として表示する | クラウドの管理画面 |
- 2026年10月時点の各社公開情報にもとづきます。各製品の機能・提供形態は、プランや契約により異なります。
製品を選ぶときは、機能だけでなく、検知したあとに誰がどう対応するかもあわせて考えることが大切です。CrowdStrike(Falcon Complete)や Sophos(Sophos MDR)のように、メーカーが監視・対応を代行するサービス(MDR)を提供している製品もあります。
アクトの調査(企業セキュリティ国勢調査2025 Vol.2)では、EDR導入企業の57.3%が「専任人材が不足している」と回答しました。
アクトは SentinelOne の販売代理店として、自社のSOC(セキュリティ監視の専門チーム)による監視と、隔離・設定変更などの操作の代行を「セキュリモ」として提供しています。アクトが提供した SentinelOne のライセンスは10万を超えました(2026年10月時点)。
価格・料金
お客様の課題やご利用環境に合わせて、最適なプランとお見積もりをご案内いたします。
初期費用0円、1ライセンスから導入可能。
「まずは費用感だけ知りたい」という方も、どうぞお気軽にお問い合わせください。
\無料トライアル実施中/
詳しい料金を問い合わせるSentinelOne に関するよくあるご質問
- Macやサーバーにも導入できますか?
- はい。Windows端末だけでなく、MacやサーバーOSにも幅広く対応しています。貴社の端末やサーバーを包括的に監視し、ランサムウェア攻撃から大切なデータを守ります。
- 導入時にPCが重くなることはありませんか?
- AI駆動型のエンジンが端末内で自律的に動作するため、従来のクラウド照合型ソフトに比べて非常に軽量です。業務パフォーマンスへの影響を最小限に抑えながら、高度な保護を実現します。
- EDRがあればアンチウイルスソフトは不要ですか?
- いいえ、両方を利用するのが望ましいです。既知のマルウェアを用いた攻撃はアンチウイルスソフトで確実に防御し、侵入されてしまった後の攻撃をEDRで防ぐという異なる防御手段を持つことで、高いレベルのセキュリティを実現できます。「SentinelOne」は、次世代型アンチウイルス(NGAV/EPP)機能を標準搭載していますので、セキュリティ環境を一本化することが可能です。
- SOCではどのような対応をしてくれますか?
- アクトのSOCは、アラートの通知、アラート分析後のお客様への推奨作業の提示のみではなく、サイバー攻撃の抑止作業、マルウェアの駆除、改ざんされたシステムのロールバック、 設定変更作業などの実行作業も代行して行っております。
- 導入前に、自社の環境で性能を試すことはできますか?
- はい、2週間の無償トライアルが可能です。実際の環境で SentinelOne の検知性能と、アクトのSOCによる運用サポートを事前に体験いただけます。